Bitcoin Core: una cola en pausa también puede llenarse
Dos divulgaciones del 28 de octubre muestran límites distintos de la contrapresión de Bitcoin Core. La excepción de Linux para datos TCP urgentes no se extiende al problema de envío pausado.
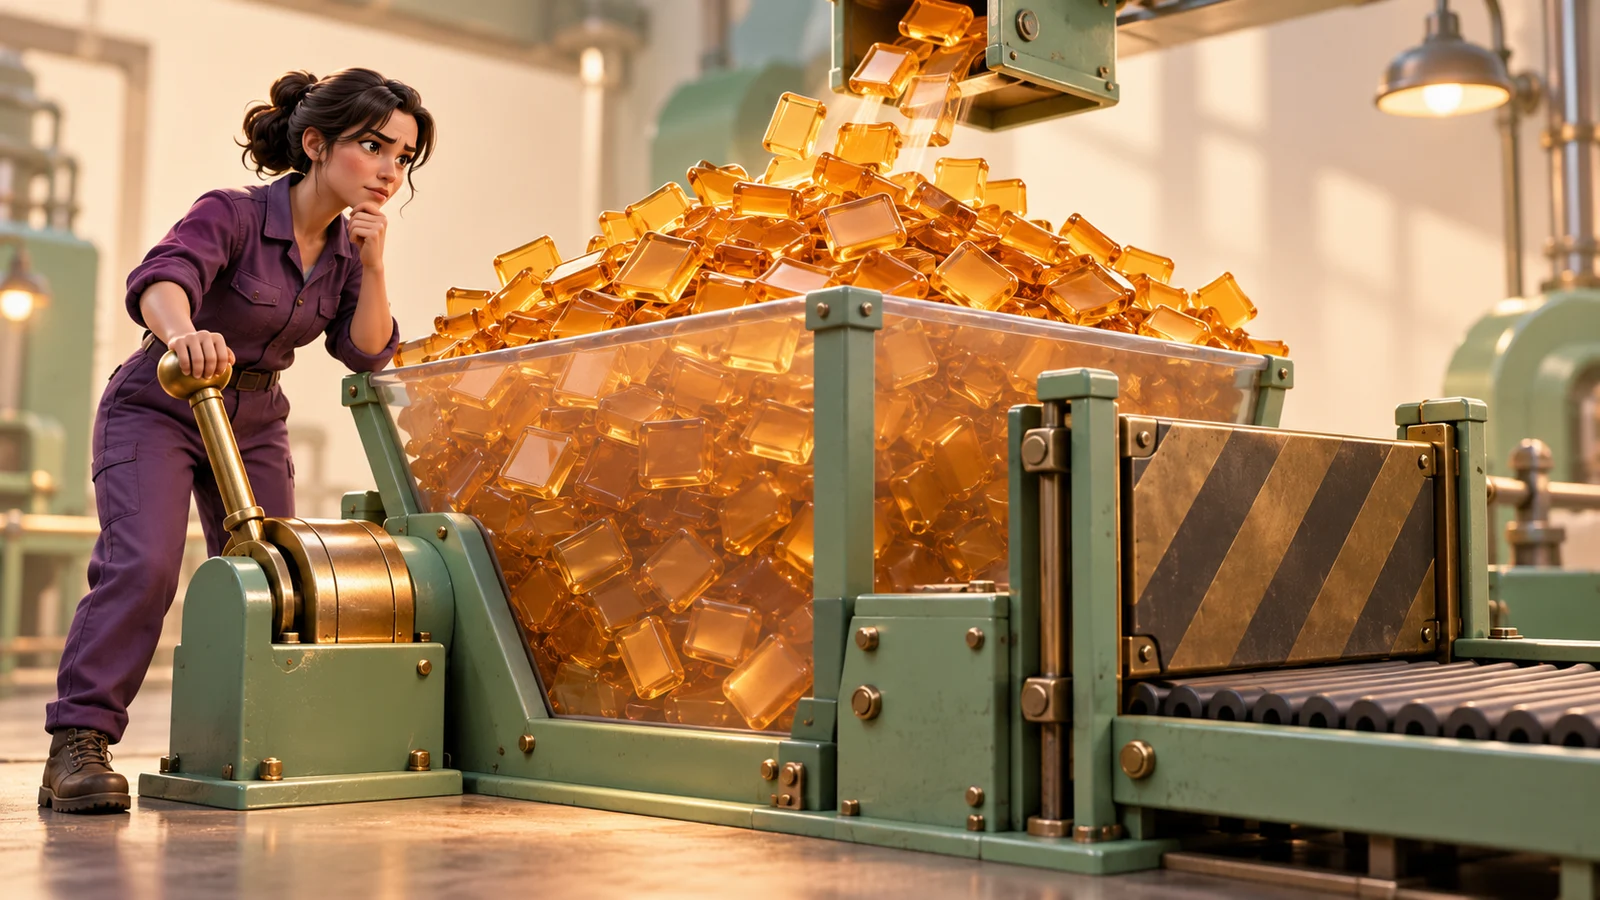
Ilustración conceptual generada con IA: una cinta detenida deja que se llene la tolva de espera. Representa la contrapresión de una cola, no un nodo Bitcoin real, un ataque documentado ni una pérdida de activos.
Puntos clave
- Bitcoin Core divulgó CVE-2026-117350 y CVE-2026-117349 el 28 de octubre y clasificó ambos como Medium. Describen dos formas distintas de crecimiento de memoria asociado a pares.
- Linux no está afectado por el problema de datos TCP urgentes, pues usa otra vía de supervisión de sockets. El problema de envío pausado tiene una condición distinta ligada a pares anteriores a BIP31.
- Ambos avisos sitúan las correcciones en 29.5, 30.4, 31.2 y 32.1. Una limita la supervisión de eventos excepcionales; la otra introduce un tiempo máximo para pausas prolongadas de envío.
Recorrido de la historia
Cronología de los hechos
Los avisos fechan las correcciones de supervisión de sockets y envío pausado el 26 de octubre, con adaptaciones a las ramas 29–32.
Las cronologías señalan estas versiones corregidas como publicadas el 27 de octubre.
Las cronologías registran el 28 de octubre las versiones 29.5 y 30.4 y la divulgación pública de ambos problemas.
Dos avisos requieren dos conjuntos de condiciones
El 28 de octubre de 2026, Bitcoin Core publicó dos avisos de agotamiento de memoria: CVE-2026-117350 y CVE-2026-117349. Los mantenedores clasifican ambos con gravedad Medium. Afectan a la capacidad de un nodo para seguir funcionando cuando un par conectado provoca acumulación de datos. Comparten una lección sobre contrapresión: frenar al productor o pausar una conexión solo limita la memoria si todas las vías que hacen crecer la cola respetan ese límite.[1][2]
La excepción de plataforma pertenece al primer problema. El aviso sobre datos TCP urgentes excluye expresamente Linux y describe la vía afectada en Windows, macOS y BSD. El segundo trata de anuncios que se acumulan para un par con el envío pausado que no admite los mensajes ping con nonce de BIP31. La excepción de Linux del primer aviso no puede trasladarse al segundo. Son condiciones de vulnerabilidad publicadas; los avisos no demuestran que un servicio concreto haya sufrido un ataque o perdido fondos.[1][2]
Un evento excepcional eludía la pausa de lectura
Bitcoin Core limita los datos que mantiene en espera de procesar para cada par. Si esa cola crece demasiado, deja temporalmente de leer la conexión. Sin embargo, en plataformas distintas de Linux, el sistema de supervisión de sockets basado en select() seguía vigilando condiciones excepcionales. Gestionar uno de esos eventos podía provocar otra lectura y añadir datos aunque las lecturas ordinarias estuvieran pausadas. Los datos TCP urgentes, o fuera de banda, podían activar esa vía.[1]
El aviso indica que esto podía hacer crecer la memoria sin límite y provocar la caída de un nodo conectado en las plataformas afectadas. Linux usa el sistema basado en poll() y no recorre esa vía vulnerable. El PR #36665 cambia cuándo se vigilan condiciones excepcionales: el socket debe ser también uno del que se espera leer. El PR explica que en Windows esa supervisión sigue siendo útil para detectar intentos fallidos de conexión. La corrección hace que la ruta del evento respete la decisión de lectura, en vez de tratar cualquier evento del socket como inofensivo.[1][3]
Una pausa de envío sin un límite temporal efectivo
El otro problema empieza en el envío. Cuando un par lee despacio y su cola de mensajes salientes supera un límite, Bitcoin Core lo marca como pausado para enviar. Aun así, pueden añadirse algunos anuncios, especialmente los frecuentes inventarios de transacciones, llamados INV. La marca de pausa no significa que todos los productores hayan dejado de añadir trabajo a la cola de ese par.[2]
Normalmente se desconecta al par que no responde a un ping con nonce en 20 minutos. El aviso explica que esa desconexión no estaba habilitada para pares sin soporte de BIP31, por lo que la conexión podía seguir pausada y la cola crecer lentamente sin límite. Es una condición distinta de la vía de eventos de sockets del primer problema. El aviso añade que los nodos ejecutados con -blocksonly están mucho menos afectados, porque los anuncios de transacciones constituyen la mayor parte de los mensajes en espera. Es una salvedad del segundo problema, no una promesa de inmunidad ni un sustituto de las correcciones publicadas.[2]
Una corrección controla el evento; la otra limita la pausa
El PR #36665 resuelve la discrepancia entre la decisión de pausar lecturas y la supervisión de eventos excepcionales. El PR #36667 adopta otra vía: introduce un tiempo máximo de 20 minutos para los pares cuyo envío permanece pausado. Su objetivo declarado es dejar de conservar una conexión que no reduce su búfer de envío en un plazo razonable, incluso si la desconexión habitual basada en ping no ayuda.[3][4]
La diferencia importa al leer un resumen de seguridad. Un problema de memoria no se define solo por los datos de un paquete. También puede surgir al admitir datos repetidamente por otra vía mientras la lectura está detenida, o al conservar demasiado tiempo un trabajo que se acumula despacio. Las correcciones actúan en puntos de control distintos. Una excepción de plataforma para una vía o una menor carga de anuncios no establecen protección frente a todas las condiciones de agotamiento de memoria.[1][2][3][4]
Las fechas de publicación y el soporte son cuestiones distintas
Ambos avisos enumeran 29.5, 30.4, 31.2 y 32.1 como versiones con las correcciones. Sus cronologías sitúan las integraciones y adaptaciones a ramas anteriores el 26 de octubre; las versiones 31.2 y 32.1, el 27; y 29.5 y 30.4 junto con la divulgación pública, el 28. La fecha de divulgación no es, por tanto, aquella en la que todas las correcciones estuvieron disponibles por primera vez, y 32.1 no es la única rama corregida.[1][2]
Recibir una corrección adaptada tampoco promete mantenimiento futuro. Las notas de 32.1 indican que 29.x y las versiones anteriores han llegado al fin de soporte. Para evaluar estos avisos hacen falta la implementación y la versión, la vía del sistema operativo en el primer problema y las condiciones del par y de la cola en el segundo. Este artículo explica las condiciones y reparaciones oficiales; no reproduce un ataque, mide el crecimiento de memoria ni verifica de forma independiente el despliegue en toda la red Bitcoin.[1][2][5]
Historias para seguir leyendo
Explora el tema a través de otros casos y contextos.
Fuentes y referencias
- [1]Fuente 1: CVE-2026-117350 — TCP urgent data on non-Linux systemsBitcoin Core · 2026-10-28Consultado 2026-10-29
- [2]Fuente 2: CVE-2026-117349 — paused pre-BIP31 peersBitcoin Core · 2026-10-28Consultado 2026-10-29
- [3]Fuente 3: PR #36665 — align exception monitoring between socket backendsbitcoin/bitcoin · GitHubConsultado 2026-10-29
- [4]Fuente 4: PR #36667 — enforce timeout for paused send peersbitcoin/bitcoin · GitHubConsultado 2026-10-29
- [5]Fuente 5: Bitcoin Core 32.1 release notesBitcoin Core · 2026-10-27Consultado 2026-10-29Volver al texto1