Bloque 1.920.000: el rescate de The DAO y la cadena que siguió como Ethereum Classic
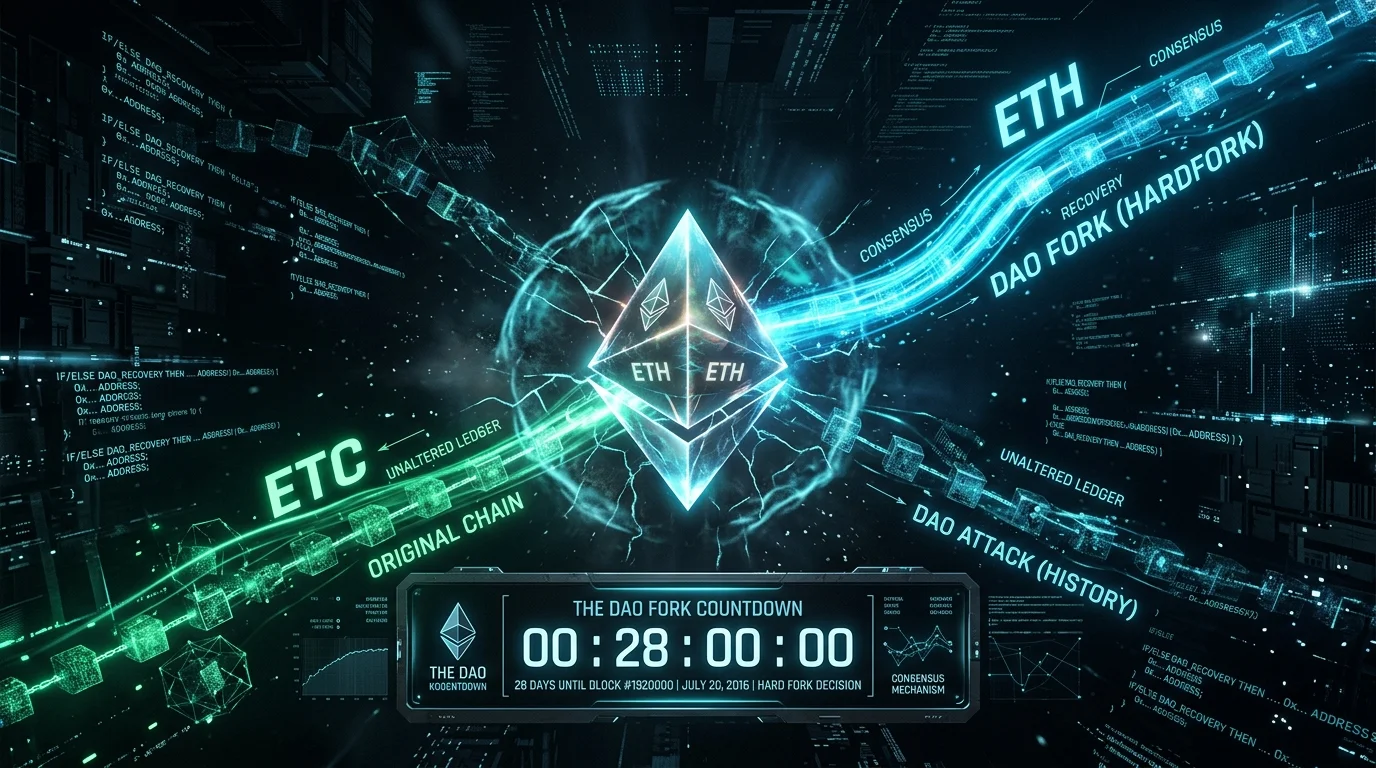
The DAO reunió unos 12 millones de ETH y un atacante desvió aproximadamente 3,6 millones. La respuesta pasó de proponer un bloqueo de retiradas a cambiar saldos el 20 de julio de 2016. Quienes continuaron sin esa intervención mantuvieron la cadena hoy llamada Ethereum Classic.
Puntos clave
- The DAO recaudó unos 12 millones de ETH. Los aproximadamente 3,6 millones desviados el 17 de junio de 2016 eran cerca de un tercio de ese fondo.
- La restricción de retirada de la DAO hija dio tiempo para responder, pero el primer remedio mediante una bifurcación suave tenía una vulnerabilidad de denegación de servicio. La bifurcación dura llegó el 20 de julio, 33 días después del inicio del ataque.
- En el bloque 1.920.000, la bifurcación trasladó saldos de cuentas DAO determinadas a un contrato de recuperación. La comunidad que continuó sin ese cambio dio continuidad a Ethereum Classic; los titulares anteriores tenían saldos en ambas ramas.
Cronología de los hechos
La oferta reúne unos 12 millones de ETH, valorados en cerca de 150 millones de dólares al cierre.
El periodo de creación de la DAO hija restringe la retirada inmediata mientras se propone una bifurcación suave.
Una alerta de denegación de servicio aconseja evitar la activación mientras se estudian alternativas.
El cambio propuesto apunta al bloque 1.920.000 y fija 100 tokens DAO por ETH.
Unos 12 millones de ETH de las cuentas DAO enumeradas pasan al contrato de recuperación en la cadena bifurcada.
La Fundación reconoce la continuidad de la cadena sin bifurcar y advierte sobre la repetición de transacciones.
1. Un fondo gobernado por código todavía tenía puertas controladas por personas
Entre el 30 de abril y el 28 de mayo de 2016, The DAO vendió tokens a cambio de unos 12 millones de ETH, valorados en aproximadamente 150 millones de dólares al cerrar la oferta. Slock.it y sus cofundadores participaron en el desarrollo y la promoción. Los inversores entraban en un experimento de financiación de proyectos cuyas propuestas y pagos se gestionarían mediante contratos inteligentes.[1]
La promesa no eliminaba la autoridad humana. Los titulares votaban, pero los curadores decidían qué propuestas entraban en la lista autorizada y llegaban a votación. La investigación posterior de la SEC documentó su discreción sobre el orden y el momento de las propuestas. Ejecutar pagos mediante código no equivale a eliminar a quienes deciden qué proyectos pueden recibirlos.[1]
También hubo advertencias antes del robo. El informe de la SEC recoge una propuesta de seguridad en mayo y otra del 3 de junio para detener nuevas decisiones de financiación mientras se corregían vulnerabilidades. El ataque no apareció en ausencia de preguntas: llegó antes de que se resolvieran las preocupaciones planteadas.[1]
2. La función de división de una aplicación se convirtió en el punto de fallo
El 17 de junio, un atacante desvió aproximadamente 3,6 millones de ETH hacia una dirección bajo su control. La SEC describió esa cantidad como cerca de un tercio de lo recaudado por The DAO.[1]
La alerta publicada ese día por Vitalik Buterin identificó llamadas recursivas a la función de división: se iniciaba otra división mientras la primera seguía ejecutándose y se recogía ether repetidamente en una misma transacción. El fallo pertenecía a la lógica de The DAO. No exigía romper la criptografía de Ethereum ni sustituir sus reglas de consenso.[2]
Los fondos habían cambiado de lugar, pero el periodo de creación de la DAO hija impedía retirarlos inmediatamente al exterior. La alerta del 17 de junio estimaba al menos otros 27 días. Esa limitación dio tiempo para responder; no fue una cuenta atrás exacta de cuatro semanas que terminara con la bifurcación definitiva.[1][2]
3. Bloquear las retiradas introdujo otro problema de seguridad
La primera respuesta descrita el 17 de junio fue una propuesta de bifurcación suave. Rechazaría las transacciones que redujeran los saldos de ciertos contratos DAO. El anuncio distinguía expresamente esa restricción futura de la reversión de transacciones o bloques anteriores.[2]
El 28 de junio, el desarrollador Felix Lange informó de una vulnerabilidad de denegación de servicio en la implementación ya distribuida. Un atacante podía obligar a ejecutar código sin pagar el coste de gas previsto, ralentizando la minería e impidiendo incluir transacciones legítimas. La alerta aconsejaba evitar su activación mientras se estudiaban alternativas.[3]
El remedio también necesitaba una revisión propia. Cerrar la salida del atacante y mantener el funcionamiento normal de la red eran requisitos distintos: una medida dirigida al primero podía poner en peligro el segundo. La respuesta propuesta pasó de restringir retiradas a reasignar explícitamente los saldos afectados.[2][3][4]
4. Cambiar saldos exigía que los participantes eligieran software
El anuncio de Jeffrey Wilcke del 15 de julio presentó la especificación de la bifurcación dura. En el bloque 1.920.000, los saldos de una lista de cuentas de The DAO y sus DAOs hijas pasarían a WithdrawDAO. Los titulares podrían cambiar 100 tokens DAO por 1 ETH mediante el contrato de recuperación; los casos de saldo adicional se tratarían por separado.[4]
La Fundación no lo presentó como una decisión que pudiera tomar sola. Wilcke explicó que las preferencias de la comunidad orientarían la opción predeterminada de Geth. Los usuarios todavía debían adoptar software compatible y elegir qué estado seguir. La disputa consistía en si un rescate excepcional justificaba modificar saldos producidos por las reglas anteriores.[4]
El 20 de julio, la Fundación comunicó que el cambio había trasladado unos 12 millones de ETH desde contratos Dark DAO y Whitehat DAO al contrato de recuperación. Estimó que alrededor del 85% de los mineros seguía la bifurcación. La cantidad incluía más que los 3,6 millones del atacante: el cambio afectaba a las cuentas DAO enumeradas, no solo a lo robado.[5]
EIP-779 documentó el suceso después. Creado en noviembre de 2017, describe un cambio irregular de estado, no un nuevo formato de transacciones ni nuevas instrucciones de la máquina virtual.[7]
5. La bifurcación tuvo éxito sin hacer desaparecer la otra cadena
Algunos participantes siguieron sin aplicar el cambio de rescate. El 26 de julio, la Fundación ya describía ETH como la cadena bifurcada y ETC como el esfuerzo comunitario por continuar la cadena sin bifurcar. El origen de Ethereum Classic está en esa continuidad: las dos redes compartían sus bloques anteriores y después aceptaron estados diferentes.[6]
También era un problema de monederos. Quienes tenían ether antes de la separación poseían activos en ambas ramas, y una transacción firmada podía repetirse en la otra. La Fundación recomendó separar ETC en una cuenta nueva y administrar los activos con monederos distintos. La controversia sobre inmutabilidad se convirtió en una cuestión práctica: qué red resultaría afectada por una firma.[6]
El episodio conecta la seguridad de las aplicaciones con los límites del rescate colectivo. Los participantes de Ethereum podían coordinar una recuperación, pero no convertir esa elección en unanimidad. ETC conservó el estado alternativo y transformó el rechazo de la intervención en el origen de otra red, sin borrar el pasado compartido.[5][6]
Lecciones clave para inversores y creadores
La aplicación y la cadena base son sistemas diferentes
El fallo de The DAO y el remedio vulnerable muestran que tanto el contrato como la respuesta de la red requieren su propio análisis de seguridad.
Una separación cambia también el uso de los monederos
Los saldos anteriores compartidos y las firmas repetibles convirtieron la disputa ETH/ETC en un problema inmediato de gestión de activos.
Un rescate puede obtener una mayoría sin lograr unanimidad
La bifurcación recuperó los saldos DAO enumerados en ETH; la oposición mantuvo el estado sin intervención como Ethereum Classic.
Historias para seguir leyendo
Explora el tema a través de otros casos y contextos.
Fuentes y referencias
- [1]Fuente 1: Investigación de la SEC sobre The DAOU.S. Securities and Exchange Commission · 2017-07-25Consultado 2026-09-05
- [2]Fuente 2: Alerta del 17 de junio sobre el ataqueEthereum Foundation / Vitalik Buterin · 2016-06-17Consultado 2026-09-05
- [3]Fuente 3: Vulnerabilidad de denegación de servicio en el remedioEthereum Foundation / Felix Lange · 2016-06-28Consultado 2026-09-05
- [4]Fuente 4: Especificación del 15 de julio y elección comunitariaEthereum Foundation / Jeffrey Wilcke · 2016-07-15Consultado 2026-09-05
- [5]Fuente 5: Finalización del 20 de julio y saldos recuperadosEthereum Foundation / Vitalik Buterin · 2016-07-20Consultado 2026-09-05
- [6]Fuente 6: ETH, ETC y precauciones frente a repeticionesEthereum Foundation / Vitalik Buterin · 2016-07-26Consultado 2026-09-05
- [7]Fuente 7: EIP-779: documentación retrospectiva de la bifurcación DAOEthereum Improvement Proposals / Casey Detrio · 2017-11-26Consultado 2026-09-05