El chip que leyó las palabras de recuperación de Ledger
Para anotar una frase de recuperación, primero hay que verla. La investigación de Ledger sobre CryptoBilis encontró un componente añadido que observaba ese momento. Los dispositivos, los recuentos de carteras y la suspensión de ventas aportan pruebas distintas.
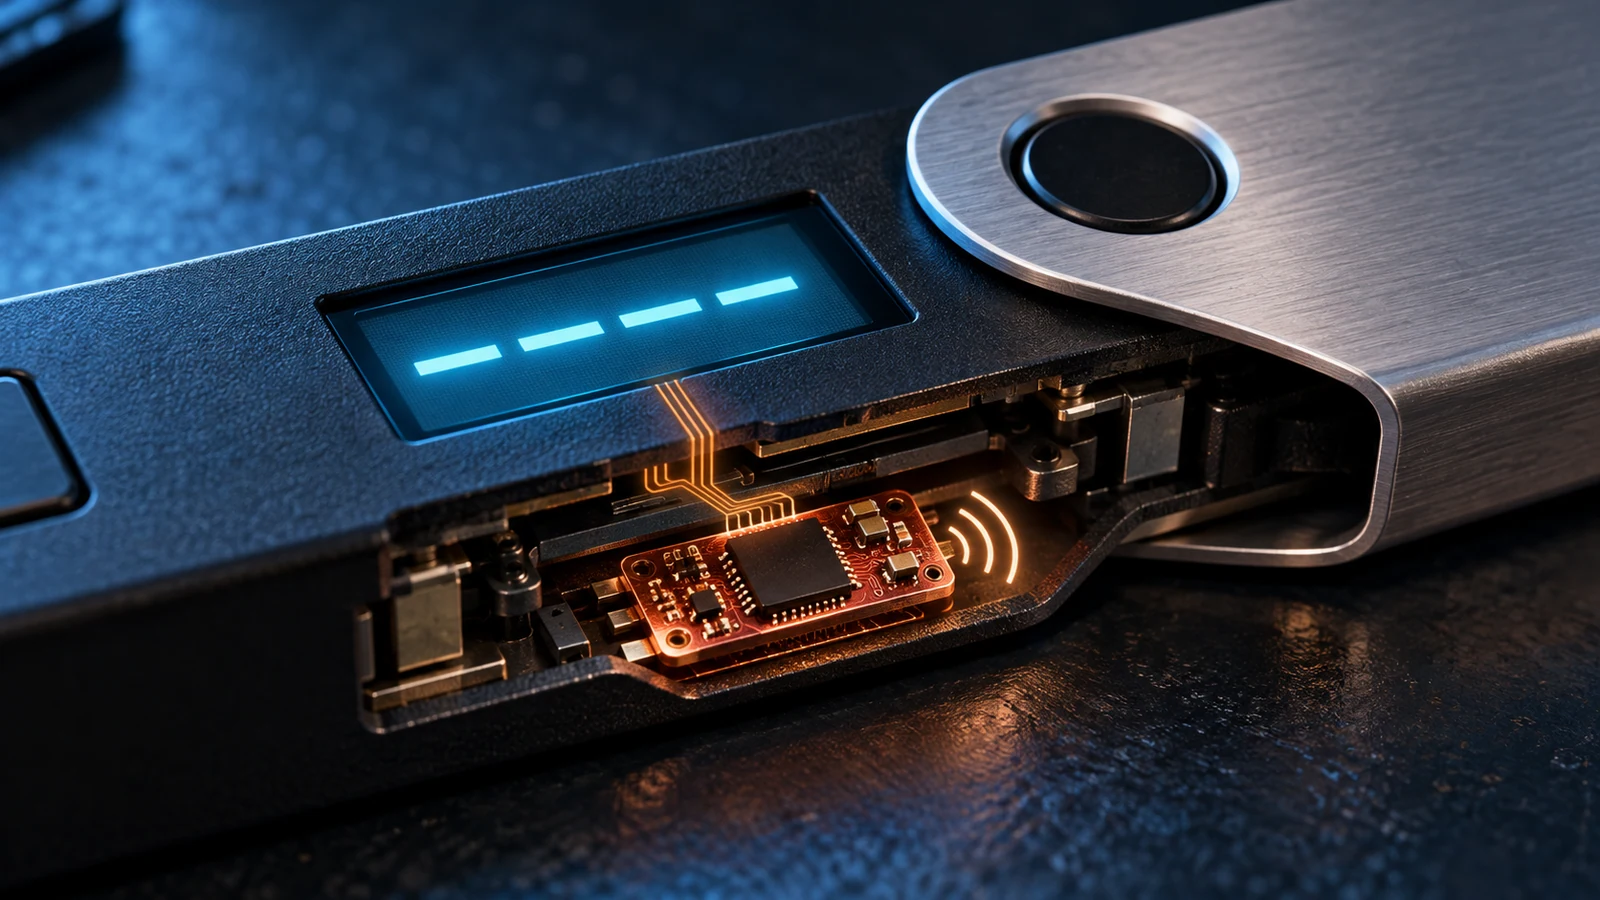
Ilustración conceptual generada con IA. El corte y la ubicación de las piezas son ilustrativos, no una fotografía ni una reconstrucción exacta de un dispositivo examinado.
Puntos clave
- Según Ledger, un implante copiaba las 24 palabras de recuperación durante la configuración y las enviaba por LTE. La primera confirmación en un dispositivo afectado fue el 10 de octubre de 2026.
- Bitquery estima 102 millones de dólares extraídos de 324 carteras en seis cadenas. Los más de 86 millones calculados antes por Specter corresponden a otro recuento; ninguno es el total verificado por Ledger.
- La suspensión de ventas se extendió al Sudeste Asiático y Hong Kong. Algunas tiendas autorizadas de Shopee Mall y LazMall figuran en pausa, mientras sigue investigándose dónde se manipularon los dispositivos.
Cronología de los hechos
Se hacen públicos los vaciados de carteras. Specter estima más de 86 millones de dólares y Ledger comienza a investigar el canal de CryptoBilis.
Ledger confirma un implante no autorizado en el dispositivo de un usuario afectado, según relata después en su actualización del 13 de octubre.
Ledger describe el envío de las palabras por LTE y pide suspender las ventas en seis países del Sudeste Asiático y Hong Kong. El importe total sigue sin verificarse.
El momento en que la copia de seguridad se hace visible
Una cartera física tiene que mostrar un secreto a su propietario. Durante la configuración, las 24 palabras de recuperación aparecen en su pequeña pantalla para que pueda anotarlas. Según la explicación de Ledger del 13 de octubre de 2026 sobre CryptoBilis, un componente no autorizado dentro de la carcasa observaba esa misma pantalla. Su microcontrolador reconocía las palabras y las transmitía por LTE mediante una eSIM habilitada.[1]
La función de la copia de seguridad explica lo que estaba en juego. La frase de recuperación permite reconstruir las claves de una cartera; no es simplemente la contraseña de un aparato concreto. BIP 39 también admite una frase de contraseña adicional opcional, que cambia la cartera resultante. Cuando las palabras aportan la información necesaria para recuperar las claves, copiarlas permite reconstruirlas en otro lugar. El dispositivo original ya no tiene que firmar el robo posterior.[6][1]
Las transferencias precedieron a la explicación
El 9 de octubre se hicieron visibles pérdidas en Bitcoin, TRON y Ethereum. La reconstrucción de Bitquery sitúa una oleada concentrada de salidas esa mañana (UTC), seguida de más vaciados. Su investigación acabó abarcando seis cadenas, incluidas BNB Chain, Polygon y Solana. La actividad sincronizada llevó a sus analistas a inferir que un atacante ya controlaba las claves de muchas carteras. Es una interpretación de registros de transacciones: por sí solos, no identifican la ruta física por la que escapó el secreto.[2]
La prueba material siguió otra cronología. Ledger afirma que confirmó un implante en el dispositivo de un usuario afectado el 10 de octubre y explicó el mecanismo el día 13. En esa actualización vinculó todas las pérdidas confirmadas del incidente divulgado a dispositivos vendidos por CryptoBilis. No confirmó ni el número total de usuarios afectados ni el valor perdido.[1]
Leer alrededor del chip protegido
La explicación de Ledger sitúa el componente añadido junto al sistema de seguridad habitual. La empresa afirma que no modifica el Secure Element ni el sistema operativo de Ledger, y tampoco altera transacciones o firmas. Su objetivo es la información mostrada durante la configuración. Por eso la ruta hacia la pantalla resulta central en esta descripción del ataque.[1]
Un trabajo independiente de Tibane Labs permite entender esa ruta. Su informe examina dos muestras Nano X con implantes, obtenidas en mercados en línea japoneses. Describe circuitos añadidos que interceptan las líneas de datos SPI entre el Secure Element y la pantalla OLED: el tráfico que dibuja las palabras puede leerse y reconstruirse. Un módulo de telefonía móvil proporciona la conexión de salida. Es una interceptación dentro del dispositivo, no una afirmación de que se haya roto su criptografía.[3]
Estas muestras deben distinguirse de las pruebas de CryptoBilis. Tibane declara expresamente que no ha analizado ningún dispositivo vendido por CryptoBilis y que carece de pruebas que vinculen su muestra B con ese distribuidor. El informe ayuda a explicar un diseño que intercepta la pantalla; no determina el origen de todas las unidades afectadas ni demuestra que Nano X sea el único modelo afectado. Un chip de seguridad auténtico puede coexistir con modificaciones a su alrededor.[3][1]
Dos estimaciones, ningún total verificado de víctimas
El investigador que usa el seudónimo Specter publicó diez direcciones receptoras el 9 de octubre y estimó pérdidas superiores a 86 millones de dólares. Habló de cientos de carteras víctimas en varias cadenas, entre ellas Bitcoin, Ethereum y TRON. No estableció un recuento verificado de dispositivos físicos. Contar carteras no equivale automáticamente a contar personas o productos.[7]
La investigación posterior de Bitquery estima 102 millones de dólares procedentes de 324 carteras en seis cadenas. Según su metodología, cuenta los activos que salieron de las carteras víctimas y excluye intercambios posteriores y transferencias entre las carteras del atacante. Una cobertura de cadenas más amplia y nuevas direcciones explican parte de la diferencia respecto al recuento inicial. Se trata de la estimación analítica de Bitquery, no de una cifra que deba sumarse a la de Specter.[2]
El comunicado de Ledger del 13 de octubre deja sin verificar el número de usuarios y la pérdida total. Tampoco un recuento en cadena prueba que todos los vaciados incluidos procedan del mismo implante. Presentar estas estimaciones como los extremos de un único intervalo de daños confirmados borraría esas diferencias de alcance y evidencia. La investigación aporta un hallazgo físico y una estimación financiera; no son mediciones intercambiables.[1][2][7]
Una tienda autorizada sigue siendo un canal de distribución
La precaución se extendió más allá de un vendedor. En su actualización fechada el 13 de octubre, Ledger pidió a vendedores y distribuidores de Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong que suspendieran las ventas y retiraran los dispositivos de los estantes. Ampliar la suspensión es una medida de contención, no una prueba de que todos los vendedores de esos mercados distribuyeran unidades manipuladas.[5]
El 15 de octubre, el directorio oficial de Ledger mostraba las ventas temporalmente suspendidas en su tienda autorizada de Shopee Mall en Malasia y en las de LazMall y Shopee Mall en Filipinas. Son establecimientos concretos del listado, no prohibiciones generales de Shopee o Lazada. El mismo directorio explica que una tienda autorizada en un mercado en línea puede estar gestionada por un distribuidor, en lugar de por Ledger. La insignia y el operador responden a preguntas distintas.[4]
Quién alteró los dispositivos y en qué punto de la distribución ocurrió seguían siendo preguntas abiertas en el aviso de Ledger. La empresa afirmó no tener indicios de que su infraestructura, sistemas, servicios o canal de venta directa hubieran sido comprometidos. Es su posición declarada sobre la investigación, no una garantía de que cada aparato comprado directamente haya superado una revisión individual.[5]
Por qué hacen falta palabras nuevas
La orientación publicada por Ledger pide a los compradores de CryptoBilis que no configuren un dispositivo todavía sin inicializar. A quienes ya lo configuraron les indica que transfieran pronto sus activos a otro dispositivo con una nueva frase de recuperación, y que no introduzcan ni restauren frases en un aparato de CryptoBilis. Ante pérdidas o sospechas de manipulación, remite al soporte oficial y a las autoridades locales, con coordinación previa a abrir o enviar el dispositivo. Estas instrucciones corresponden al incidente identificado y deben contrastarse con la orientación oficial vigente.[1]
La necesidad de palabras nuevas se entiende a partir de la recuperación. Restaurar la misma frase en otro dispositivo recrea las mismas claves; no retira el secreto a quien ya lo copió. Este incidente da forma física a esa diferencia. Importa proteger la clave dentro del chip y también la ruta por la que su copia de seguridad se hace visible al propietario. La investigación pendiente debe conectar esa ruta con los aparatos vendidos, las personas afectadas y el dinero perdido.[6][1]
Historias para seguir leyendo
Explora el tema a través de otros casos y contextos.
Fuentes y referencias
- [1]Fuente 1: Actualización de Ledger Donjon sobre CryptoBilisLedger · 2026-10-13Consultado 2026-10-15
- [2]Fuente 2: Investigación en cadena del caso Ledger y CryptoBilis (actualizada el 13 de octubre)Bitquery · 2026-10-09Consultado 2026-10-15
- [3]Fuente 3: Informe sobre el implante en Ledger Nano XTibane LabsConsultado 2026-10-15
- [4]Fuente 4: Red oficial de distribuidores y estado de las ventasLedgerConsultado 2026-10-15
- [5]Fuente 5: Solicitud de suspensión en el Sudeste Asiático y Hong KongLedger · 2026-10-13Consultado 2026-10-15
- [6]Fuente 6: BIP 39: código mnemotécnico para generar claves deterministasBitcoin BIPsConsultado 2026-10-15
- [7]Fuente 7: Estimación inicial de pérdidas y diez direcciones receptorasSpecter · 2026-10-09Consultado 2026-10-15