Ledger의 24개 단어를 훔쳐본 칩
복구 문구를 적어 두려면 먼저 화면에서 읽어야 한다. Ledger의 CryptoBilis 조사에서는 그 순간을 함께 지켜보던 추가 부품이 발견됐다. 하드웨어 분석과 지갑 집계, 판매 보류가 각각 어디까지 말해 주는지 따라간다.
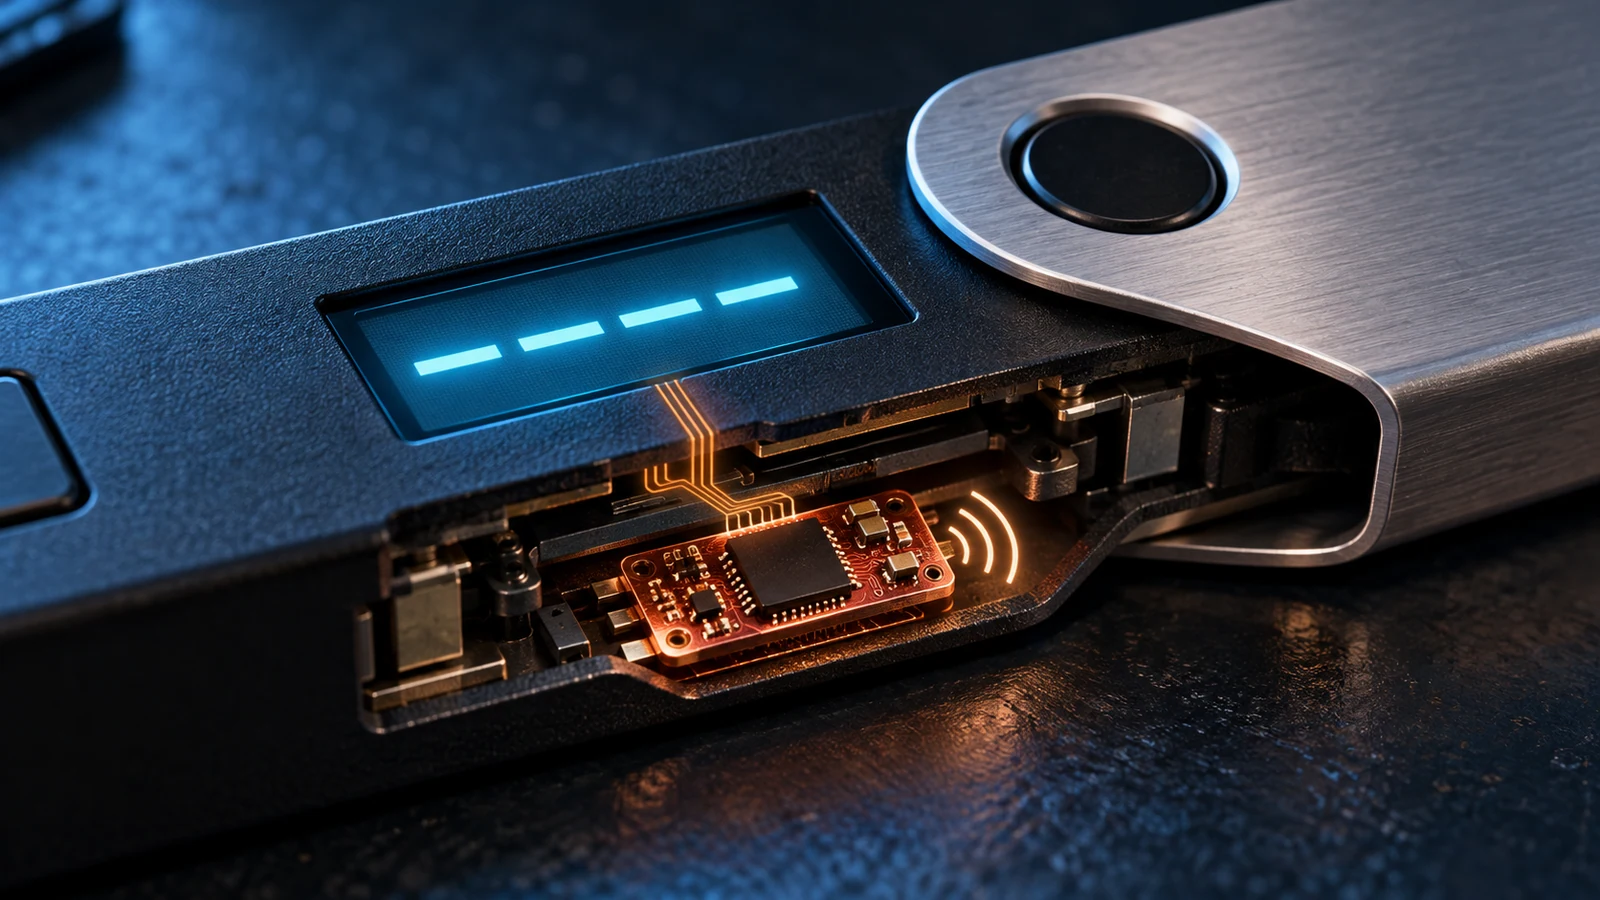
AI로 만든 개념 일러스트. 단면과 부품 배치는 설명을 위한 표현이며, 조사 기기의 실물 사진이나 정확한 구조 재현이 아닙니다.
핵심 요약
- Ledger는 초기 설정 때 표시되는 복구 문구 24개 단어를 이식물이 읽어 LTE로 전송했다고 설명했다. 피해 기기 한 대에서 이식물을 처음 확인한 날은 2026년 10월 10일이다.
- Bitquery는 6개 체인, 지갑 324개에서 1억 200만 달러가 유출됐다고 추산했다. Specter의 초기 8,600만 달러 초과 추산과 집계 범위가 다르며, 어느 쪽도 Ledger가 확정한 총피해액이 아니다.
- 판매 보류 요청은 동남아시아와 홍콩으로 확대됐다. 일부 Shopee Mall·LazMall 공식 판매점에도 보류 표시가 붙었지만, 유통 과정의 어느 지점에서 변조됐는지는 조사 중이다.
사건의 흐름 한눈에 보기
지갑 자산 유출이 알려졌다. Specter는 8,600만 달러 초과 추산을 공개했고 Ledger는 CryptoBilis 판매 경로 조사에 들어갔다.
Ledger는 피해자의 기기에서 비인가 하드웨어 이식물을 확인했다. 10월 13일 발표가 이 확인 시점을 명시한다.
Ledger는 복구 문구의 LTE 전송을 설명하고 동남아 6개국과 홍콩 판매점에 판매 보류를 요청했다. 전체 피해 규모는 확정하지 않았다.
백업을 위해 비밀이 보이는 순간
하드웨어 지갑도 주인에게는 비밀을 보여 줘야 한다. 처음 설정할 때 작은 화면에 복구 문구 24개 단어를 띄우는 이유다. 사용자는 그 단어를 기록해 둔다. Ledger가 2026년 10월 13일 공개한 CryptoBilis 조사 설명에서는 케이스 안의 비인가 부품도 같은 화면을 읽었다. 부품의 마이크로컨트롤러가 단어를 해독한 뒤 개통된 eSIM을 이용해 LTE로 전송했다는 것이다.[1]
백업의 역할을 알면 이 장면의 무게가 달라진다. 복구 문구는 특정 기기의 잠금을 푸는 비밀번호에 그치지 않는다. 지갑의 기반 키를 다시 만드는 데 쓰는, 사람이 읽을 수 있는 정보다. BIP 39는 별도의 추가 비밀문구인 패스프레이즈도 지원하며, 이를 사용하면 생성되는 지갑이 달라진다. 복구에 필요한 정보가 단어만으로 갖춰지는 경우, 누군가 이를 복사하면 다른 곳에서도 키를 재현할 수 있다. 이후 도난 거래에 원래 기기의 서명이 필요하지 않게 된다.[6][1]
돈이 움직인 뒤에야 드러난 경로
10월 9일 비트코인·TRON·이더리움에서 자산 유출이 드러났다. Bitquery가 재구성한 기록에서는 그날 UTC 기준 오전에 인출이 집중됐고 이후에도 유출이 이어졌다. 최종 조사 범위에는 BNB Chain·Polygon·Solana까지 6개 체인이 포함됐다. 분석팀은 동시다발적 움직임을 근거로 공격자가 이미 다수 지갑의 키를 장악했을 것으로 추론했다. 다만 거래 기록에 대한 해석이다. 블록체인 기록만으로 비밀이 빠져나간 물리적 경로까지 알 수는 없다.[2]
기기를 열어 얻은 증거는 다른 시간표를 따른다. Ledger는 10월 10일 피해자 한 명의 기기에서 이식물을 확인했고, 13일 그 작동 방식을 설명했다고 밝혔다. 이 발표에서 회사는 공개된 사건과 관련해 확인한 자금 손실이 모두 CryptoBilis 판매 기기와 연결된다고 했다. 피해 사용자 수와 전체 손실액은 확정하지 않았다.[1]
보안 칩 옆에서 화면을 읽다
Ledger의 설명에서 추가 부품은 기존 보안 체계 옆에 자리 잡는다. 회사에 따르면 이식물은 Secure Element라는 보안 칩이나 Ledger 운영체제를 바꾸지 않고, 거래와 서명도 변경하지 않는다. 노리는 대상은 초기 설정 중 화면에 표시되는 정보다. 이번 공격 설명에서 화면으로 가는 경로가 중요한 이유다.[1]
Tibane Labs의 별도 연구는 이 경로를 더 구체적으로 보여 준다. 연구팀은 일본 온라인 장터를 통해 확보한, 이식물이 들어간 Nano X 표본 두 대를 조사했다. 보고서는 추가 회로가 보안 칩과 OLED 화면 사이의 SPI 데이터선을 읽는다고 설명한다. 단어를 그리기 위해 전송되는 신호를 읽고 화면 내용을 재구성하며, 이동통신 모듈로 외부 연결을 만든다는 것이다. 기기 내부의 신호 가로채기를 설명하는 연구이지 암호 체계를 깨뜨렸다는 주장은 아니다.[3]
이 표본을 CryptoBilis의 증거와 합쳐서는 안 된다. Tibane은 CryptoBilis 판매 기기를 검사하지 않았고, 자체 표본 B와 해당 판매점의 연결을 입증할 증거도 없다고 명시한다. 이 연구로 화면 신호를 읽는 설계를 이해할 수는 있지만 모든 피해 기기의 출처나 Nano X만 피해 모델이라는 결론까지 얻을 수는 없다. 보안 칩은 정품이면서 그 주변 조립부에는 부품이 추가돼 있을 수 있다.[3][1]
두 추산이 하나의 확정 피해액은 아니다
가명으로 활동하는 조사자 Specter는 10월 9일 수신 주소 10개를 공개하며 피해액을 8,600만 달러 초과로 추산했다. 원문은 비트코인·이더리움·TRON 등을 포함한 여러 체인의 피해 지갑 수백 개를 언급한다. 확인된 실물 기기 수는 제시하지 않았다. 지갑 수가 곧 사람 수나 제품 수가 되는 것은 아니다.[7]
이후 Bitquery는 6개 체인, 지갑 324개에서 1억 200만 달러가 유출됐다고 추산했다. 피해 지갑에서 빠져나간 자산을 세고, 이후 교환이나 공격자 지갑 사이의 재이체는 제외했다는 설명이다. 조사 체인이 늘고 추가 주소가 확인된 점이 초기 수치와 차이가 나는 이유를 일부 설명한다. 이는 Bitquery의 분석 추산이며 Specter 수치에 더할 금액이 아니다.[2]
Ledger의 10월 13일 발표에서 사용자 수와 총손실액은 미확인 상태다. 온체인 집계에 포함된 모든 유출이 같은 이식물에서 비롯됐다는 사실도 거래 기록만으로 입증되지 않는다. 서로 다른 추산을 하나의 확정 피해 범위로 묶으면 집계 범위와 증거 수준의 차이가 사라진다. 하드웨어 발견과 금전 피해 추산은 함께 살펴야 하지만 서로를 대신하는 측정값은 아니다.[1][2][7]
공식 판매점도 유통 경로의 일부다
예방 조치는 판매점 하나를 넘어섰다. Ledger는 10월 13일자로 낸 공지에서 인도네시아·싱가포르·태국·필리핀·베트남·말레이시아와 홍콩의 판매점·유통업체에 판매를 보류하고 진열 제품을 내리라고 요청했다. 판매 중지 요청이 넓어졌다는 사실이 그 지역 모든 판매점에 변조 제품이 있었다는 증거는 아니다.[5]
10월 15일 확인한 Ledger 공식 판매점 목록에는 말레이시아의 Shopee Mall 지정점, 필리핀의 LazMall·Shopee Mall 지정점에 판매 일시 보류 표시가 붙어 있었다. 특정 점포의 상태이며 Shopee나 Lazada 전체의 판매 금지 조치가 아니다. 같은 페이지는 온라인 장터의 공식 지정점이 Ledger 본사가 아닌 공인 리셀러에 의해 운영될 수 있다고 설명한다. 공식 배지와 실제 운영 주체는 서로 다른 정보다.[4]
누가 기기를 변조했고 유통 과정의 어디에서 그 일이 일어났는지는 Ledger 공지에서도 조사 과제로 남아 있었다. 회사는 자사 인프라·시스템·서비스·직접 판매 채널이 침해됐다는 징후가 없다고 밝혔다. 이는 회사가 밝힌 조사상 입장이다. 직판 기기 하나하나가 개별 검사로 안전 판정을 받았다는 보증은 아니다.[5]
새 기기에 새 단어가 필요한 이유
Ledger의 공개 안내는 CryptoBilis에서 산 미설정 기기를 초기화하지 말라고 한다. 이미 설정했다면 새 기기에서 새 복구 문구를 만들어 자산을 신속히 옮기고, CryptoBilis 기기에는 복구 문구를 입력하거나 복원하지 말라는 내용이다. 손실이나 변조가 의심되면 공식 지원 채널과 현지 수사기관에 연락하고, 기기를 열거나 보내기 전에 협의하라고 안내한다. 이는 해당 사건에 대한 조치이므로 현재의 공식 안내와 함께 확인해야 한다.[1]
왜 새 단어여야 하는지는 복원 원리에서 답이 나온다. 다른 기기에 같은 문구를 복원하면 같은 키가 만들어진다. 이미 비밀을 복사한 사람에게서 그 정보를 회수하는 절차가 아니다. 이번 사건은 이 차이를 기기 안의 부품으로 드러냈다. 칩 내부의 키 보호도 중요하고, 백업 정보가 주인에게 보이기까지의 경로도 중요하다. 남은 조사는 그 경로를 실제 판매 기기, 피해자, 손실액과 연결해야 한다.[6][1]
이어서 읽을 이야기
같은 주제를 다른 사례와 배경에서 살펴보세요.
출처 및 참고 자료
- [1]출처 1: Ledger Donjon의 CryptoBilis 조사 업데이트Ledger · 2026-10-13확인 2026-10-15
- [2]출처 2: Ledger·CryptoBilis 사건의 온체인 조사 (10월 13일 갱신)Bitquery · 2026-10-09확인 2026-10-15
- [3]출처 3: Ledger Nano X 이식물 현장 보고서Tibane Labs확인 2026-10-15
- [4]출처 4: 공식 판매점 목록과 판매 보류 상태Ledger확인 2026-10-15
- [5]출처 5: 동남아시아·홍콩 판매 보류 요청Ledger · 2026-10-13확인 2026-10-15
- [6]출처 6: BIP 39: 결정적 키 생성을 위한 니모닉 코드Bitcoin BIPs확인 2026-10-15
- [7]출처 7: 초기 자산 유출 추산과 수신 주소 10개Specter · 2026-10-09확인 2026-10-15