수이 지분 투표의 선택: 해커 서명 없는 세투스 복구 2건 승인
2025년 5월 22일, 정수 오버플로 결함으로 인해 수이(Sui) 최대의 DEX 세투스(Cetus)에서 약 2억 2,300만 달러 규모의 자금이 유출되었습니다. 수이 검증인들은 공격자 트랜잭션을 거부하여 약 1억 6,200만 달러를 즉각 동결했고, 5월 29일 조기 종료된 지분 투표에서 90.9%의 압도적 찬성으로 해커의 서명 없이 자금을 4-of-6 멀티시그 신탁으로 이전하는 프로토콜 업그레이드를 승인했습니다.
핵심 요약
- 2025년 5월 22일, 공격자가 공용 Move 수학 라이브러리의 정수 오버플로 검사 결함을 악용해 수이 최대 DEX 세투스에서 약 2억 2,300만 달러를 탈취했으며, 이 중 6,000만 달러 이상이 이더리움으로 브릿지되었습니다.
- 5월 27일 시작된 지분 가중치 온체인 투표는 5월 29일 지분 90.9%의 찬성으로 조기 가결되어, 해커의 서명 없이 동결 자금 약 1억 6,200만 달러를 4-of-6 멀티시그 신탁으로 이전하는 프로토콜 업그레이드를 승인했습니다.
- Mysten Labs는 5월 30일 단 2건의 지정된 복구 트랜잭션에만 국한된 주소 앨리어싱 업그레이드를 머지하여, 검증인 공조가 긴급 안전망인지 중앙화 징후인지를 둘러싼 업계 논쟁을 재점화했습니다.
사건의 흐름 한눈에 보기
수이 최대 DEX 세투스가 오버플로 검사 결함으로 공격당해 보안 분석 기준 약 2억 2,300만 달러가 유출되었습니다.
검증인들이 공격자 주소 2개를 특정하고 트랜잭션을 차단하여 도난 자금 과반을 묶었으나 6,000만 달러 이상은 이더리움으로 유출되었습니다.
공격자에게 약 600만 달러의 반환 보상금을 제안했으나 무응답으로 끝나자 세투스는 500만 달러의 검거 현상금을 내걸었습니다.
지분 가중치 투표가 5월 27일 시작되어 5월 29일 찬성 90.9%, 기권 1.5%, 불참 7.2%로 조기 가결되었습니다.
MystenLabs/sui PR #22237이 병합되었습니다. 코드는 해커 서명 없이 지정된 복구 트랜잭션 2건에만 주소 별칭을 허용하도록 한정됩니다. 병합 기록만으로 메인넷 활성화나 거래 실행이 입증되지는 않습니다.
1. 단 하나의 상수 오류가 수이 최대 DEX를 무너뜨리다
2025년 5월 22일, 수이(Sui) 최대 DEX인 세투스(Cetus)가 정수 오버플로 검사 결함으로 해킹을 당했습니다. 세투스는 2억 2,000만 달러 이상을 도난당했다고 밝혔고, 보안사 할본(Halborn)은 피해액을 2억 2,300만 달러로 추산했습니다. 사건 직후 핵심은 유출 경로 규명을 넘어 체인 내 잔여 자금을 얼마나 동결할 수 있는가였습니다.[3][6]
공격 수법은 간결했습니다. 공격자는 56,700 SUI 규모의 플래시 론을 실행한 뒤, [300000, 300200]이라는 200틱 범위에 단 1개의 SCA 토큰으로 유동성 포지션을 개설했습니다.[3][4]
결함은 64비트 좌측 시프트 시 오버플로를 검사하는 checked_shlw 함수에 있었습니다. 할본 분석에 따르면 코드는 0x1 << 192 대신 0xFFFFFFFFFFFFFFFF << 192와 비교했습니다. 검사를 통과하지 못해야 할 값이 통과되면서 산술 오버플로가 발생했고, 예치된 1개의 토큰이 천문학적인 유동성 포지션으로 처리되었습니다.[3]
공격자는 가짜 포지션으로 풀마다 자금을 인출했습니다. 렉트(rekt)는 조작된 유동성이 약 10³⁴ 유닛에 달했고 모든 세투스 AMM 풀이 공격받았다고 전했습니다. Move 언어는 시프트 연산의 오버플로를 허용하므로 수동 검사가 필수였습니다. 취약점은 여러 프로토콜이 공유하던 integer-mate 라이브러리에 있었는데, 젤릭(Zellic)은 2025년 4월 감사 범위 밖이었다고 밝혔고 베리체인스(Verichains)는 타 프로토콜에도 동일 코드가 복제되었음을 확인했습니다.[4]
2. 거센 논쟁을 촉발한 긴급 자금 동결
대응은 사건 당일 즉각 이뤄졌습니다. 검증인들은 공격자 지갑 주소를 식별해 트랜잭션 처리를 중단했고, 세투스는 도난 자금 중 약 1억 6,200만 달러가 동결되었다고 발표했습니다. 초기 유출을 막은 것은 후속 투표가 아닌 이 긴급 공조였습니다.[6][1]
“다수의 검증인이 도난 자금이 보관된 주소들을 식별하였으며, 추가 공지가 있을 때까지 해당 주소들의 트랜잭션을 무시하고 있습니다.”[6]— 수이 재단, 2025년 5월 22일 성명
모든 자금을 묶지는 못했습니다. 분석 결과 6,000만 달러 이상이 웜홀 브릿지를 통해 이더리움으로 이동해 약 20,000 ETH가 신규 지갑으로 전송되었습니다. 해켄의 익스트랙터(Extractor) 도구는 브릿지 자금을 약 6,300만 달러로 집계했습니다.[4][6]
세투스와 잉카 디지털은 공격자에게 약 600만 달러(2,324 ETH)의 화이트햇 보상금을 제시했으나 답을 받지 못했고, 세투스는 500만 달러의 검거 현상금을 걸었습니다. 한편 투표 전 검증인 동결은 자금 이전을 멈출 권한과 소유권이 어떻게 양립하는지 논쟁을 불렀습니다.[4][8]
3. 투표대에 오른 프로토콜 업그레이드
해킹 5일 뒤인 2025년 5월 27일 오후 1시(PST), 수이는 온체인 검증인 투표를 개시했습니다. 스마트 계약을 통해 지분 가중치 방식으로 찬성, 반대, 기권을 행사했으며, 제출된 표는 최종적이었습니다. 중립성을 위해 수이 재단 지분은 집계에서 제외되었습니다.[1][5]
가결 조건은 명확했습니다. 기권을 제외한 전체 지분의 50%를 초과하는 지분이 참여하고 찬성 지분이 반대를 넘어야 했습니다. 최장 7일간 진행되나 수학적 확정 시 2일 후 조기 종료될 수 있었습니다. 일반 보유자는 위임 검증인을 통해 간접 참여했습니다.[1]
투표는 5월 29일 조기 종료되었습니다. 코인텔레그래프가 보도한 거버넌스 페이지 집계에 따르면 재단 지분을 제외한 투표 대상 전체 지분의 90.9%를 대표하는 검증인이 찬성했고, 기권 1.5%, 불참 7.2%였습니다. 승인된 안건은 포괄적 권한이 아닌 자금 회수를 위한 단 2건의 트랜잭션 실행 허가였습니다.[7][1]
“전체 지분의 90.9%를 대표하는 검증인들이 온체인 커뮤니티 투표에서 ‘찬성’을 표명함에 따라 투표가 조기 종료되었습니다.”[1]— 수이 재단, 투표 종료 업데이트
4. 해커 서명 없는 두 건의 트랜잭션: 주소 앨리어싱
코드 작업도 함께 진행되었습니다. 5월 27일 개발자 mystenmark가 MystenLabs/sui 저장소에 ‘도난 자금 회수를 위한 프로토콜 업데이트’ PR #22237을 열었고, 9개 커밋을 거쳐 5월 30일 recover-via-address-alias 브랜치가 머지되었습니다.[2]
“ProtocolConfig는 주소 A의 서명이 송신자 주소 B로 작동할 수 있도록 허용하는 주소 앨리어스를 지정할 수 있습니다.”[2]— mystenmark, PR #22237 설명
병합된 코드는 해커 주소, 앨리어스 주소, TransactionDigest 튜플 2개를 지정해 주소당 1건만 허용했습니다. 차단 목록 우회도 이 2건에 한정되며, 제안문과 PR은 작성된 트랜잭션을 업그레이드 전에 공개하겠다고 명시했습니다.[1][2]
“이 메커니즘은 오직 두 건의 복구 트랜잭션에만 한정되며 다른 어떤 목적으로도 사용될 수 없습니다.”[1]— 수이 재단, 프로토콜 업그레이드 기술 세부사항
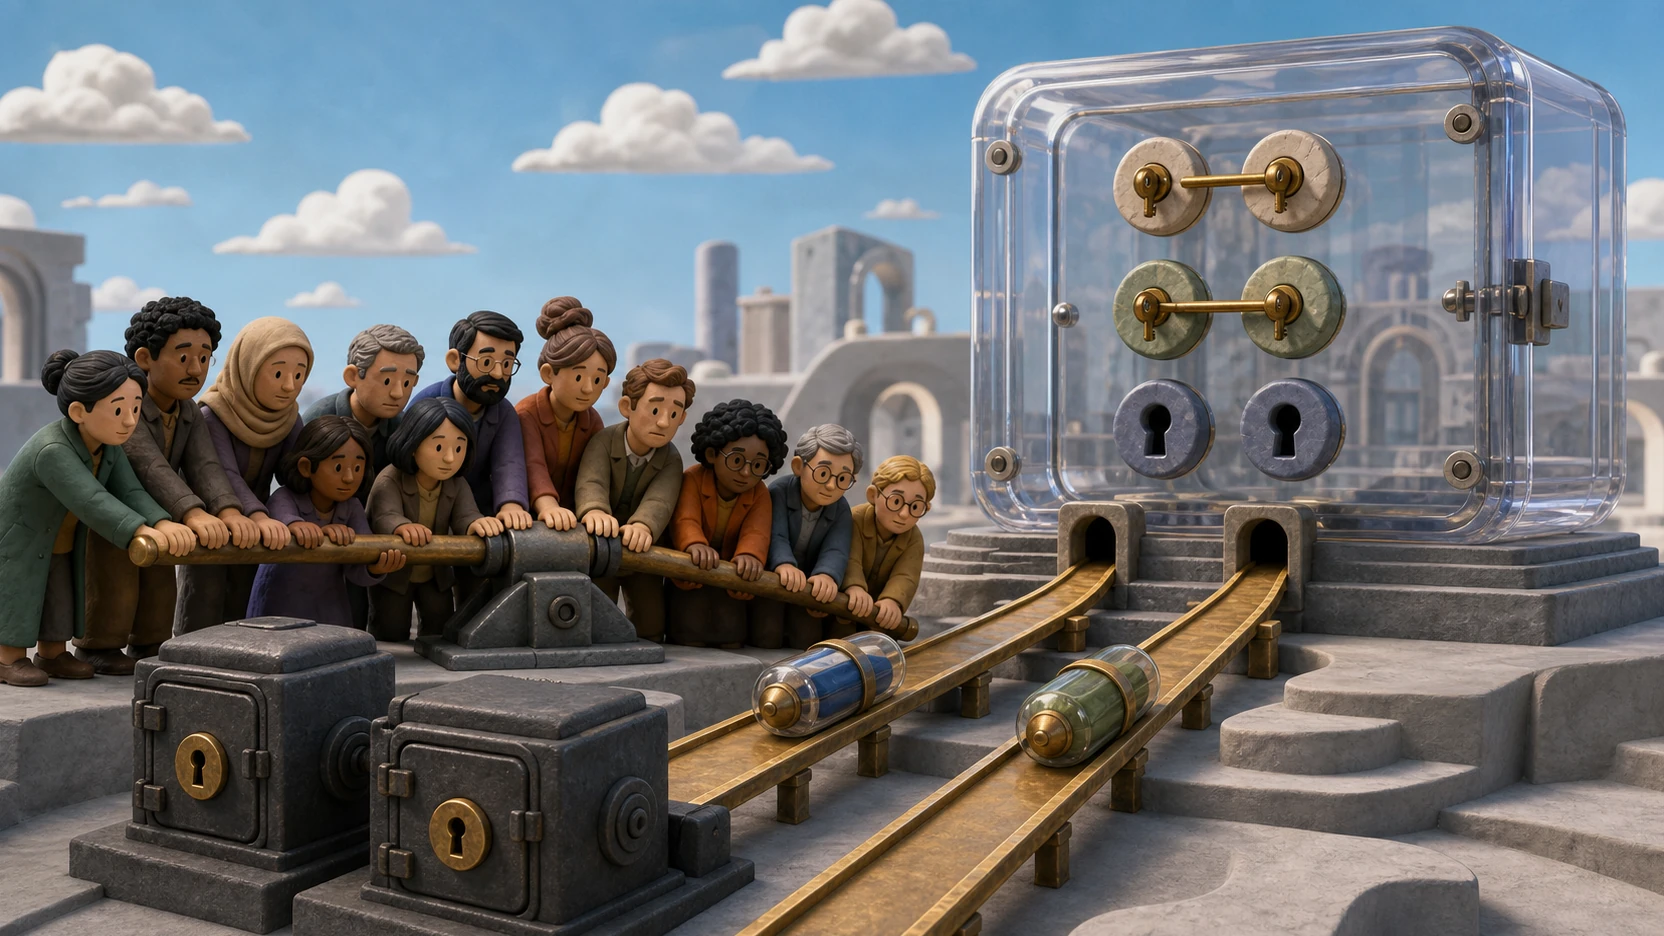
회수될 자금은 4-of-6 멀티시그 신탁 지갑에 보관하도록 정했습니다. 키는 세투스 2개, 수이 재단 2개, 재단이 신뢰받는 감사사라고 표현한 오터섹(OtterSec) 2개로 나뉩니다. 세투스가 복구안을 발의·서명하고 오터섹이 공개 계획과 대조하며, 재단은 다른 서명자가 참여할 수 없을 때만 서명합니다.[1]
5. 승인 이후의 복구 계획
가결 후 수이 재단은 동결 자금을 멀티시그 신탁으로 옮겨 세투스 트레저리와 재단 대출을 포함한 복구 계획에 따라 분배할 것이라고 밝혔습니다. 세투스는 약 1주일 안의 복구·재가동을 목표로 했고, 전용 보상 계약은 개발 후 배포 전 감사를 받을 예정이라고 설명했습니다.[1][7]
사건은 탈중앙화 논쟁으로 비화했습니다. 코인텔레그래프의 Finance Redefined에 따르면 탈중앙화 옹호론자들은 검증인의 자금 차단 능력을 중앙화 징후로 비판한 반면, 다른 관찰자들은 피해를 막아낸 신속한 공조를 높이 평가했습니다.[8]
기록에는 사전 투표 없이 이뤄진 검증인 동결과, 이후 투표로 승인된 2건 한정 복구 계획이 함께 남아 있습니다. 재단의 투표 종료 안내는 자금을 앞으로 이전할 것이라고 설명하며, 코드 병합은 그 거래가 실제 실행됐다는 증거와 구별해야 합니다. 이 결정은 지분 투표가 당사자 서명 없는 특정 자금 이전을 승인할 수 있음을 보여 줍니다.[1][2][8]
이것이 투표가 남긴 역설입니다. 세투스가 요청하고 지분 90.9%를 대표한 검증인이 찬성했으며, 코드로 범위를 제한하고 오터섹이 공개 계획과 대조하도록 역할을 정했지만 특정 주소를 예외 처리한다는 사실은 남았습니다. 수이에서는 거버넌스 참여가 약 1억 6,200만 달러의 동결 자금을 어떻게 회수할지 승인했습니다.[1]
이 사건이 남긴 핵심 교훈 (Key Takeaways)
공용 수학 라이브러리의 철저한 감사 필요성
세투스 버그는 공용 integer-mate 라이브러리의 checked_shlw 함수에 있었으며 최신 감사 범위에서 제외되어 있었습니다. 공유 의존성은 위험을 집중시키므로 오버플로 검사와 저수준 산술 함수는 이를 복제하는 모든 프로토콜에서 핵심 계약만큼 철저히 검증되어야 합니다.
긴급 대응 역량도 체인의 자산 특성
검증인 동결과 투표는 손실 결과를 실질적으로 바꾸어 약 2억 2,300만 달러 중 약 1억 6,200만 달러를 보호하고 사용자 반환 경로를 열었습니다. 체인의 가치를 평가하는 투자자는 검증인 집중도, 업그레이드 속도 등 위기 시 개입 역량도 함께 평가해야 합니다.
거버넌스는 소유자 서명 없이도 코인을 움직일 수 있다
세투스가 요청한 복구 계획은 코드상 2건으로 한정되었고, 재단 지분을 제외한 투표 대상 전체 지분의 90.9%를 대표하는 검증인이 승인했습니다. 보관할 멀티시그의 키는 3자가 나누도록 정했습니다. 승인은 실제 이전 확인과 별개이지만, 거버넌스가 당사자 서명 없는 특정 자금 이전을 허가할 수 있음을 보여 줍니다. 이를 안전망으로 볼지 전례로 볼지는 탈중앙화 네트워크가 다뤄야 할 문제입니다.
이어서 읽을 이야기
같은 주제를 다른 사례와 배경에서 살펴보세요.
출처 및 참고 자료
- [1]출처 1: 세투스 사건 대응 — 온체인 커뮤니티 투표Sui Foundation · 2025-05-27확인 2026-08-23
- [2]출처 2: 도난 자금 회수를 허용하는 프로토콜 코드 변경(PR #22237)MystenLabs/sui (GitHub) · 2025-05-27확인 2026-08-23
- [3]출처 3: 세투스 해킹 분석(2025년 5월)Halborn · 2025-05-27확인 2026-08-23
- [4]출처 4: 세투스 해킹 — Rekt 분석Rekt News · 2025-05-23확인 2026-08-23
- [5]출처 5: sui-foundation/recovery-vote: 세투스 자금 회수 투표 계약Sui Foundation (GitHub)확인 2026-08-23
- [6]출처 6: 수이 검증인, 2억 2,000만 달러 세투스 해킹 피해 자금 대부분 동결Cointelegraph · 2025-05-22확인 2026-08-23
- [7]출처 7: 수이, 세투스 동결 자금 1억 6,200만 달러 회수 투표 가결Cointelegraph · 2025-05-30확인 2026-08-23
- [8]출처 8: 세투스 자금 1억 6,200만 달러 관련 수이 투표가 촉발한 탈중앙화 논쟁Cointelegraph (Finance Redefined) · 2025-05-30확인 2026-08-23