Bitcoin Core:停止したキューにもデータは積もる
10月28日の二つの公開情報は、Bitcoin Coreの異なるバックプレッシャーの隙間を示す。TCP緊急データの問題におけるLinuxの例外は、送信停止の問題には引き継げない。
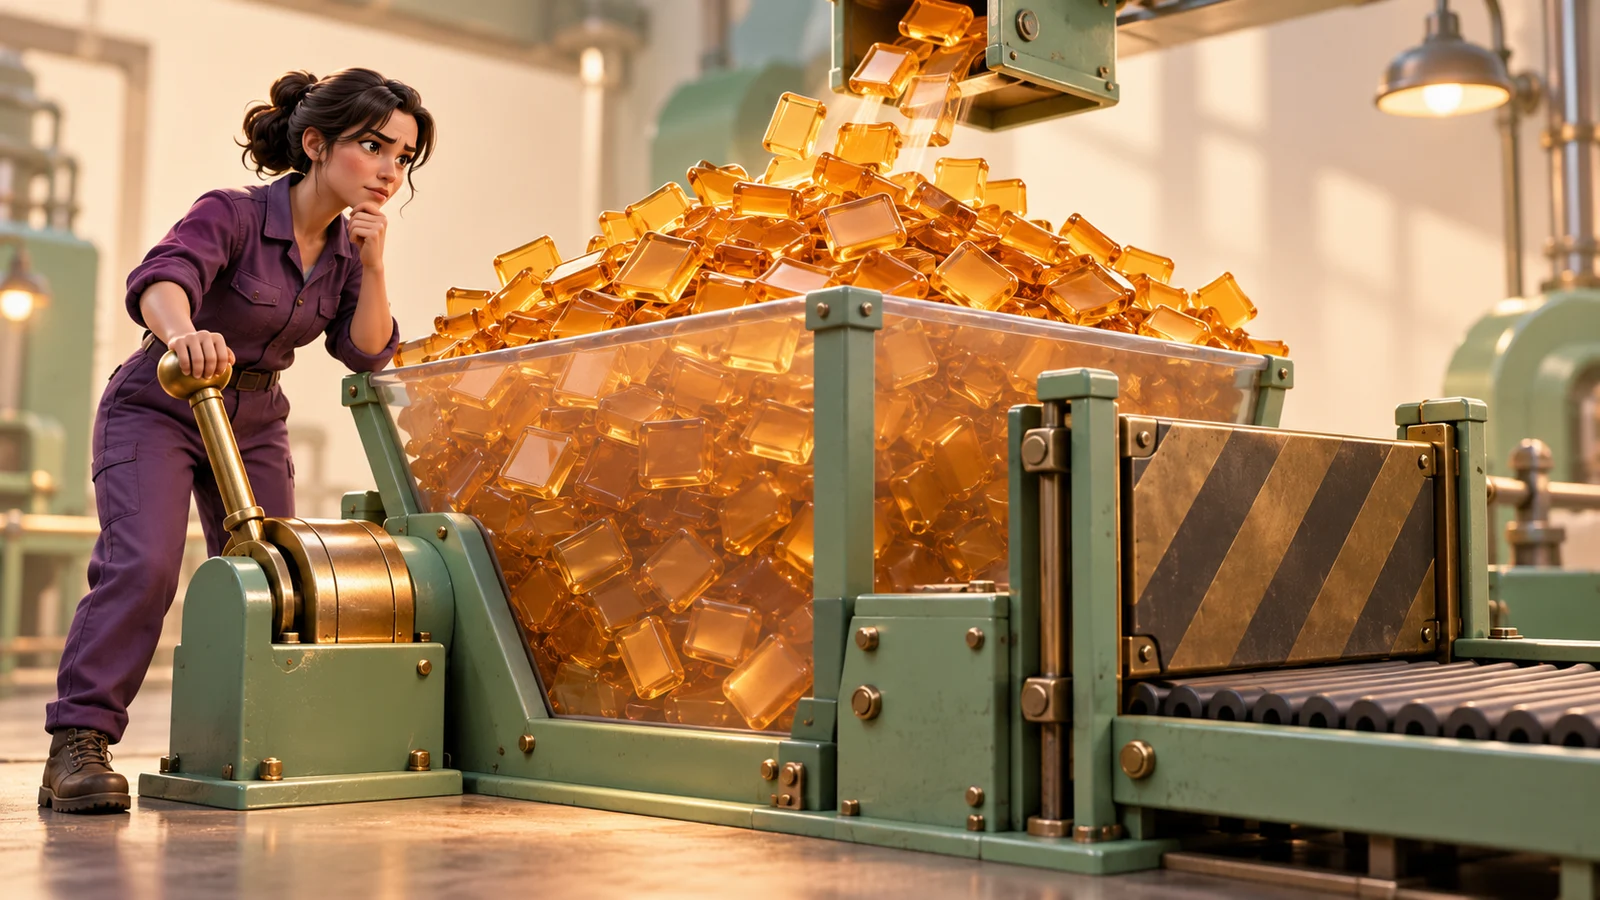
コンベヤーを止めても手前の待機ホッパーが満ちる、AI生成の概念図。キューのバックプレッシャーを表し、実際のBitcoinノードや確認済みの攻撃、資産被害を描いたものではない。
要点
- Bitcoin Coreは10月28日にCVE-2026-117350とCVE-2026-117349を公開し、両方をMediumに分類した。ピア関連のメモリが増え続ける、異なる二つの経路だ。
- Linuxは別のソケット監視経路を使うため、TCP緊急データの問題の影響を受けない。送信停止の問題には、pre-BIP31ピアという別の条件がある。
- 両公開文は29.5・30.4・31.2・32.1に修正が入ったとする。一方は例外イベントの監視を制限し、もう一方は長い送信停止に時間制限を設ける。
このストーリーの流れ
出来事のタイムライン
公開文はソケット監視と送信停止の修正を10月26日とし、29~32の各ブランチへのバックポートを記録する。
公開文の年表では、10月27日にこの二つの修正版が提供された。
年表は10月28日に29.5・30.4のリリースと両問題の一般公開を記録する。
二つの公開情報には別々の条件がある
2026年10月28日、Bitcoin Coreはメモリ枯渇に関するCVE-2026-117350とCVE-2026-117349を公開した。開発者は両方の深刻度をMediumに分類する。接続中のピアによってデータがたまる場合に、ノードが動作を続けられるかという問題だ。共通の主題はバックプレッシャーにある。生成側を遅らせたり接続の処理を止めたりしても、待機キューを増やすすべての経路が制限に従わなければ、メモリ使用は抑えられない。[1][2]
プラットフォームの例外は一つ目の問題に属する。TCP緊急データの公開文はLinuxを明示的に除外し、Windows・macOS・BSDの該当ソケット経路を説明する。二つ目は、BIP31のnonce付きpingに対応しないピアが送信停止中でも、通知がたまり続ける問題だ。一つ目のLinuxの例外を、二つ目に当てはめることはできない。 これは公開された脆弱性の条件であり、特定サービスへの攻撃や資金喪失を立証する資料ではない。[1][2]
例外イベントが受信停止を迂回した
Bitcoin Coreは、各ピアから受け取って処理を待つデータ量を制限する。待機データが大きくなりすぎると、その接続からの読み取りを一時停止する。しかしLinux以外のプラットフォームで使うselect()ソケットバックエンドは、例外条件を監視し続けていた。そのイベントの処理で読み取りが起これば、通常の読み取りを止めた状態でもデータが追加され得る。TCPの緊急、つまり帯域外データでこの経路を起動できた。[1]
公開文は、影響するプラットフォームの接続済みノードで、メモリが上限なく増えてクラッシュし得ると説明する。Linuxはpoll()バックエンドを使い、この脆弱な経路を通らない。PR #36665は例外条件を監視する際、そのソケットが読み取り待ちの対象でもあることを条件にする。PRによるとWindowsでは接続試行の失敗を早く検知するため、例外監視が引き続き必要だ。すべてのソケットイベントを無害とみなすのではなく、イベント経路を読み取りの判断に従わせる修正である。[1][3]
送信停止に有効な継続時間の制限がなかった
もう一方は送信側から始まる。相手の読み取りが遅く、送信メッセージのキューが上限を超えると、Bitcoin Coreはそのピアを送信停止とする。それでも一部の通知、特にINVと呼ばれる頻繁なトランザクションのインベントリ通知は追加され続け得た。停止フラグは、そのピアのキューに処理を追加するすべての生成元が止まったことを意味しない。[2]
通常、nonce付きpingに20分以内に応答しないピアは切断される。公開文によると、BIP31に対応しないピアではこの切断が有効になっておらず、停止した接続を維持してキューをゆっくり際限なく増やせた。一つ目のソケットイベントによる迂回とは異なる条件だ。また、-blocksonlyで動くノードは、待機メッセージの大半を占めるトランザクション通知が減るため影響がかなり小さいとする。これは二つ目に関する限定であり、無影響という保証でも、公開された修正の代わりでもない。[2]
一方はイベントを、もう一方は停止時間を制限する
PR #36665は、受信停止の判断と例外ソケット監視の不一致を解消する。PR #36667は別の方法を取る。送信停止が続くピアに20分のタイムアウトを導入する。通常のpingによる切断が役立たない場合でも、妥当な時間内に送信バッファーを減らせない接続を保持し続けないという狙いだ。[3][4]
セキュリティ情報を読む際には、この違いが重要になる。メモリ問題は、一つのパケットのデータ量だけで決まるものではない。読み取りを止めた周辺経路でデータを繰り返し受け入れたり、ゆっくりたまる処理を長く保持したりしても起きる。両修正が制御する場所は異なる。一つの経路のプラットフォーム例外や少ない通知量だけで、あらゆるメモリ枯渇条件から保護されるとは判断できない。[1][2][3][4]
リリース日とサポート状態も別々に読む
両公開文は、29.5・30.4・31.2・32.1を修正済みリリースとして挙げる。年表では10月26日にマージとバックポート、27日に31.2・32.1をリリース、28日に29.5・30.4のリリースと一般公開が行われた。公開日がすべての修正の提供開始日ではなく、修正されたブランチも32.1だけではない。[1][2]
バックポートは今後の保守まで約束するものではない。32.1のリリースノートは、29.x以前がサポート終了に達したとする。公開情報を評価するには、実装とバージョン、一つ目のOS別経路、二つ目のピアとキューの条件が必要だ。本稿は公式の条件と修正を解説する。攻撃の再現、メモリ増加の実測、Bitcoinネットワーク全体の配備状況の独立確認を行った報告ではない。[1][2][5]
続けて読みたいストーリー
同じテーマを、別の事例や背景から考えてみましょう。
出典・参考文献
- [1]出典 1: CVE-2026-117350 — TCP urgent data on non-Linux systemsBitcoin Core · 2026-10-28確認 2026-10-29
- [2]出典 2: CVE-2026-117349 — paused pre-BIP31 peersBitcoin Core · 2026-10-28確認 2026-10-29
- [3]出典 3: PR #36665 — align exception monitoring between socket backendsbitcoin/bitcoin · GitHub確認 2026-10-29
- [4]出典 4: PR #36667 — enforce timeout for paused send peersbitcoin/bitcoin · GitHub確認 2026-10-29
- [5]出典 5: Bitcoin Core 32.1 release notesBitcoin Core · 2026-10-27確認 2026-10-29本文へ戻る1