Ledgerの復元フレーズを盗み見たチップ
復元フレーズを書き留めるには、まず画面で読む必要がある。LedgerのCryptoBilis調査では、その瞬間を見ていた追加部品が見つかった。ハードウェアの証拠、ウォレット数、販売停止が示す範囲をたどる。
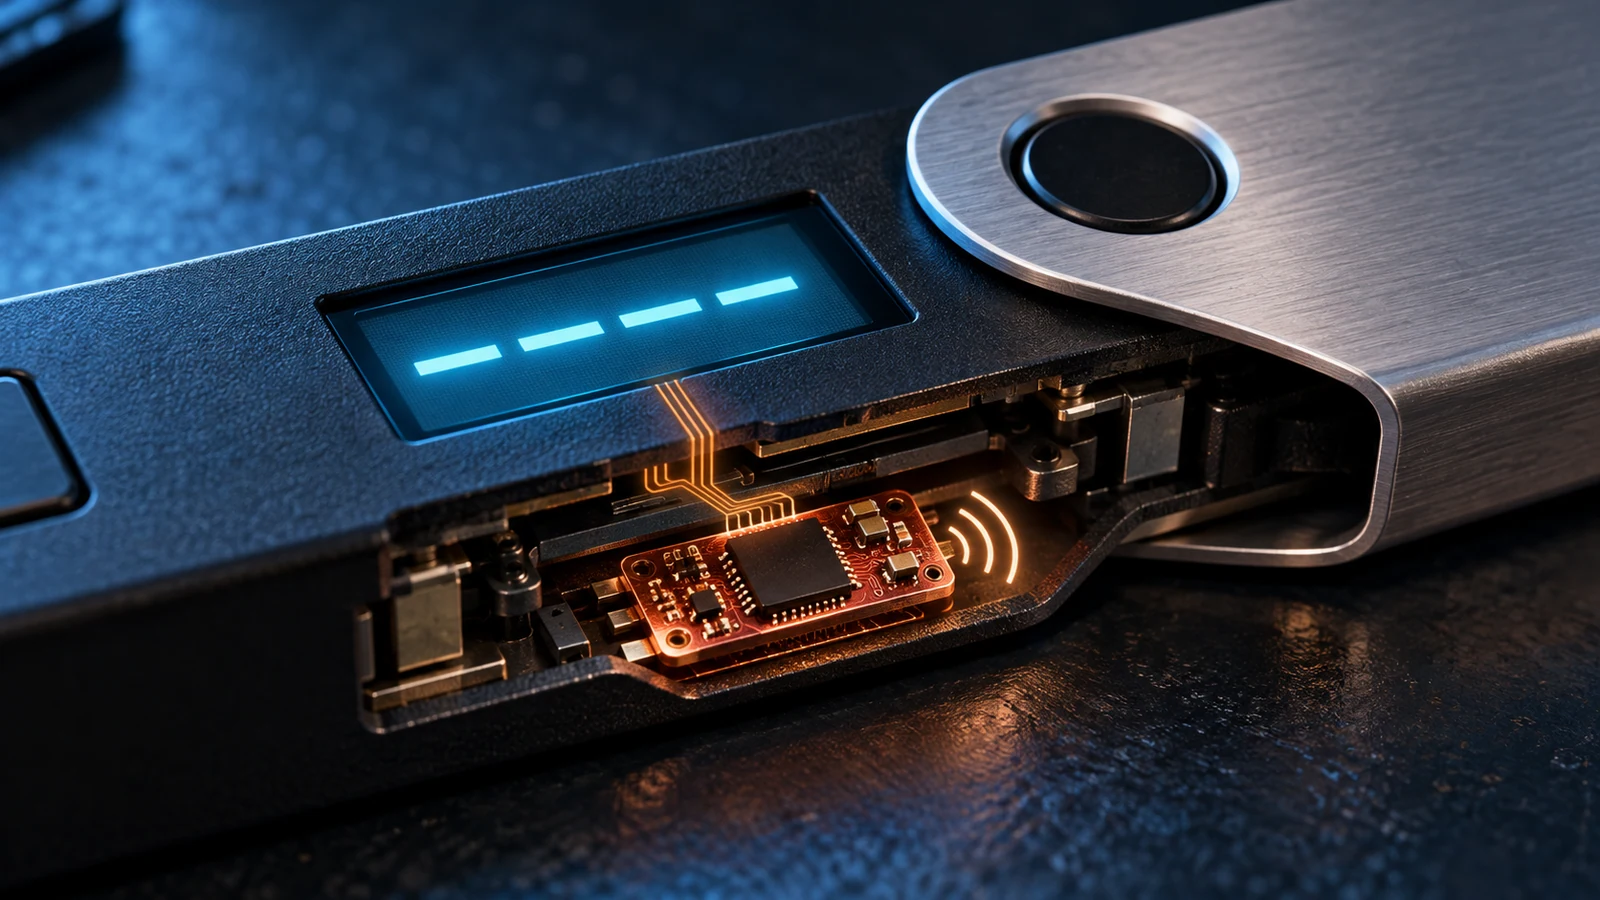
AIによる概念イラスト。断面と部品配置は説明用の表現であり、調査機器の実物写真や正確な構造の再現ではありません。
要点
- Ledgerによると、追加部品は初期設定中の24語の復元フレーズを読み取り、LTEで送信した。被害者の機器で初めて確認したのは2026年10月10日だった。
- Bitqueryは6チェーンの324ウォレットから1億200万ドルが流出したと推計。Specterの初期推計8,600万ドル超とは集計範囲が異なり、どちらもLedgerが確認した総被害額ではない。
- 販売停止の要請は東南アジアと香港へ拡大した。一部のShopee Mall・LazMall認定店にも停止表示が出たが、流通のどの段階で改変されたかは調査中だ。
出来事のタイムライン
ウォレットからの資産流出が報告される。Specterは8,600万ドル超と推計し、LedgerはCryptoBilisの販売経路の調査を始めた。
Ledgerは被害者の機器で無許可の追加部品を確認。10月13日の発表で、この確認日を明示した。
Ledgerは復元フレーズのLTE送信を説明し、東南アジア6カ国と香港の販売店に販売停止を要請。総被害額は未確認とした。
バックアップのために秘密が見える瞬間
ハードウェアウォレットも、持ち主には秘密を見せなければならない。初期設定時に小さな画面へ24語の復元フレーズを表示するのは、書き留めてもらうためだ。Ledgerが2026年10月13日に公表したCryptoBilis調査の説明では、ケース内の無許可の追加部品も同じ表示を読んでいた。そのマイクロコントローラーが単語を解読し、通信設定済みのeSIMを使ってLTEで送信したという。[1]
バックアップの役割を知ると、この場面の意味が変わる。復元フレーズは特定の機器のロックを開けるだけのパスワードではなく、ウォレットの鍵を再生成するための、人が読める情報だ。BIP 39では追加のパスフレーズも利用でき、それによって生成されるウォレットが変わる。単語だけで復元に必要な情報がそろう場合、コピーした相手は別の場所で鍵を再生成できる。その後の盗難取引に、元の機器の署名は必要なくなる。[6][1]
送金が先、仕組みの説明は後
10月9日、Bitcoin、TRON、Ethereumで資産流出が明らかになった。Bitqueryが再構成した記録では、その日のUTC基準の午前中に出金が集中し、その後も流出が続いた。最終的な調査はBNB Chain、Polygon、Solanaを含む6チェーンに及ぶ。同時多発的な動きから、同社の分析者は攻撃者がすでに多数のウォレットの鍵を掌握していたと推論した。ただし、これは取引記録の解釈であり、秘密が流出した物理的な経路まではチェーン上の記録だけで特定できない。[2]
実物の証拠は別の時系列をたどる。Ledgerは10月10日に被害者1人の機器で追加部品を確認し、13日に仕組みを説明したとしている。この発表で同社は、公表された事件に関して確認済みの資金被害はすべてCryptoBilis経由の販売機器に結び付いていると述べた。被害ユーザーの総数や損失総額は確認していなかった。[1]
保護されたチップの周囲で読む
Ledgerの説明では、追加部品は通常のセキュリティ機構の横に入り込む。同社によると、Secure Elementという保護用チップやLedgerのOSを改変せず、取引や署名も変更しない。狙うのは初期設定時に表示される情報だ。この攻撃の説明で、画面までの経路が重要になる理由である。[1]
Tibane Labsの別の研究は、その経路を具体的に示している。同研究所は日本のオンライン市場で入手した、追加部品入りのNano Xを2台調べた。報告書は、Secure ElementとOLED画面を結ぶSPIデータ線を追加回路が読み取ると説明する。単語を描画するための信号を読み、画面内容を再構成し、携帯通信モジュールで外部へ接続する仕組みだ。機器内部での信号傍受を説明しており、暗号そのものを破ったという主張ではない。[3]
この標本をCryptoBilisの証拠と一体化してはいけない。TibaneはCryptoBilisが販売した機器を検査しておらず、自社の標本Bと同社を結び付ける証拠もないと明記している。画面信号を読む設計の理解には役立つが、すべての被害機器の出所や、被害モデルがNano Xだけだという結論は導けない。セキュリティチップは本物でも、その周囲の構成が改変されていることはあり得る。[3][1]
二つの推計と、未確認の総被害
仮名で活動する調査者Specterは10月9日、受取先アドレス10件を掲載し、被害を8,600万ドル超と推計した。原文が述べるのは、Bitcoin、Ethereum、TRONなど複数チェーンにまたがる数百の被害ウォレットだ。確認済みの実機台数は示していない。ウォレット数が、そのまま人数や製品数になるわけではない。[7]
後のBitquery調査は、6チェーンの324ウォレットから1億200万ドルが流出したと推計する。被害ウォレットを出た資産を数え、その後の交換や攻撃者のウォレット間の再送金は除いたという。対象チェーンの拡大や追加アドレスの発見が、初期の数字との差を一部説明する。この金額はBitqueryの分析上の推計であり、Specterの金額に加算するものではない。[2]
Ledgerの10月13日発表では、ユーザー数と損失総額は未確認のままだ。オンチェーン集計に含まれるすべての流出が同じ追加部品に起因したことも、取引記録だけでは証明できない。異なる推計を一つの確定被害範囲として扱えば、対象範囲と証拠の違いが消えてしまう。ハードウェアの発見と金銭被害の推計は併せて見るべきだが、互いを代替する測定値ではない。[1][2][7]
認定店も流通経路の一部
予防措置は一つの販売店を超えた。Ledgerは10月13日付の告知で、インドネシア、シンガポール、タイ、フィリピン、ベトナム、マレーシア、香港の販売店と流通業者に、販売停止と店頭からの撤去を要請した。停止要請の拡大は封じ込めの措置であり、その地域の全販売店が改変品を扱っていた証明ではない。[5]
10月15日に確認したLedgerの公式販売店一覧では、マレーシアのShopee Mall認定店と、フィリピンのLazMall・Shopee Mall認定店に販売一時停止の表示があった。特定の掲載店舗の状態であり、ShopeeやLazada全体の販売禁止ではない。同じページは、市場内の認定店をLedger自身ではなく認定リセラーが運営する場合があると説明する。認定の表示と運営主体は、それぞれ異なる情報なのだ。[4]
誰が機器を改変し、流通のどこで起きたかは、Ledgerの告知でも調査課題として残っていた。同社は、自社のインフラ、システム、サービス、直販経路が侵害された兆候はないと述べた。これは会社が示した調査上の見解であり、直販された全機器が個別検査で安全と認定されたという保証ではない。[5]
交換するなら、単語も新しく
Ledgerの公開案内は、CryptoBilisから購入した未設定の機器を初期設定しないよう求める。設定済みなら、新しい機器と新しい復元フレーズへ速やかに資産を移し、CryptoBilisの機器でフレーズを入力・復元しないよう案内している。被害や改変の疑いについては公式サポートと地元の捜査機関に連絡し、開封や発送の前に相談するよう求める。これは当該事件への対応であり、最新の公式案内と照合する必要がある。[1]
新しい単語が必要な理由は、復元の原理にある。同じフレーズを別の機器へ復元すれば、同じ鍵が再生成される。すでにコピーした相手から秘密を取り戻す手続きではない。今回の事件は、この違いを機器内の部品という形で示した。チップ内部の鍵の保護とともに、バックアップ情報が持ち主に見えるまでの経路も重要になる。残る調査では、その経路を実際の販売機器、被害者、損失額へ結び付けなければならない。[6][1]
続けて読みたいストーリー
同じテーマを、別の事例や背景から考えてみましょう。
出典・参考文献
- [1]出典 1: Ledger DonjonのCryptoBilis調査報告Ledger · 2026-10-13確認 2026-10-15
- [2]出典 2: Ledger・CryptoBilis事件のオンチェーン調査(10月13日更新)Bitquery · 2026-10-09確認 2026-10-15
- [3]出典 3: Ledger Nano Xの追加部品に関する現地報告Tibane Labs確認 2026-10-15
- [4]出典 4: 公式販売店一覧と販売停止状況Ledger確認 2026-10-15
- [5]出典 5: 東南アジア・香港での販売停止要請Ledger · 2026-10-13確認 2026-10-15
- [6]出典 6: BIP 39:決定的な鍵生成のためのニーモニックコードBitcoin BIPs確認 2026-10-15
- [7]出典 7: 初期の流出推計と受取先10アドレスSpecter · 2026-10-09確認 2026-10-15